当数据泄露揭示真正的问题时
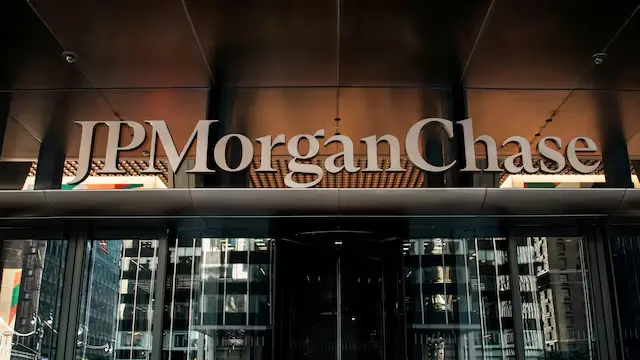
本周早些时候,据报道,包括摩根大通、花旗集团和摩根士丹利在内的多家美国大型银行的敏感客户信息面临风险。此次网络攻击的目标是抵押贷款技术供应商SitusAMC。泄露的内容据称包括会计文件、法律文件,以及在某些情况下涉及客户的财务信息。虽然事件的全部范围仍在调查中,但此次事件暴露了一个更深层次的问题:现代金融基础设施的安全性取决于与其连接的服务提供商中最薄弱的环节。
然而,更令人担忧的并非数据泄露本身,而是这种模式的普遍性。为方便、集成和自动化而构建的系统不断扩展,而隐私保护措施却依然参差不齐,而且往往是可选项。其结果是,数据流动速度空前加快,却缺乏足够强大的防护措施来保护数据。
据《纽约时报》报道,摩根大通、花旗集团和摩根士丹利的客户数据可能因供应商遭黑客攻击而泄露。
警钟长鸣:隐私是一种卫生习惯,而非一项功能
隐私领导者定义下一阶段
随着隐私技术栈的成熟,一些项目已经从实验阶段发展成为链上隐私发展方向的参考点。
如今最受关注的例子之一是隐私泳池Privacy Pools 基于以太坊构建,作为早期隐私模型的升级版,引入了一种新机制,使用户能够在必要时证明其合规性的同时,保护交易隐私。它并非依赖单一的、无差别的匿名集,而是使用加密证明对交易来源进行分类,使用户能够证明自己不属于被禁止的群体。该设计介于完全匿名和完全透明之间,其目的并非规避可见性,而是使隐私与监管预期相符。正因如此,Privacy Pools 经常被提及于关于“受监管隐私”的讨论中——随着机构迈入 Web3 时代,这一概念的重要性日益凸显。
该领域另一个重要的项目是存在Zama 专注于全同态加密 (FHE)。隐私池 (Privacy Pools) 着眼于交易层面的隐私保护,而 Zama 则将这一概念推向更深层次——计算层面。借助 FHE,智能合约可以直接在加密数据上执行逻辑,而无需解密,这意味着验证者无需访问底层信息即可验证执行的正确性。这与传统的区块链模型截然不同,在传统模型中,可见性和验证密不可分。Zama 的工作引起了广泛关注,因为它为私人借贷、私人投票、加密金融工具以及对保密性要求极高的企业应用提供了一条途径。该项目仍在积极开发中,其技术正逐步被探索在现有区块链上构建隐私保护应用的开发者所测试。

除了上述两种方案之外,还有一些新兴的以身份为中心的协议,它们构建了基于零知识的验证框架,允许用户选择性地披露信息。用户无需发布身份属性,即可证明其符合资格、居住地或资产门槛等条件,而无需暴露不必要的元数据。这些工具仍处于早期阶段,但它们标志着一个重要的发展方向:Web3 中的隐私不再仅仅局限于交易保护,而是扩展到用户如何存在链上。
尽管隐私生态系统尚未出现绝对的赢家,但这些项目展现了该领域的发展轨迹。隐私正从孤立的工具转向嵌入式架构,从小众应用转向基础设施整合。或许最重要的是,它正从防御姿态(保护用户免受信息泄露)转变为建设性姿态,从而催生出许多新型应用,而这些应用若没有加密计算和选择性披露则无法实现。
随着越来越多的建设者、机构和监管机构参与到这一领域,讨论的焦点正在逐渐转变。隐私不再被视为合规或普及的障碍,而是成为负责任地扩展数字所有权所必需的基础组成部分。
基于隐私的基础设施的未来
我们现在看到的并非一套隐私“工具集”,而是隐私原生架构的雏形。叙事正在逐步转变。隐私不再是隐藏,而是实现安全参与。它不是权宜之计,也不是小众功能,而是构建健全的数字经济所必需的基础。
或许从这次银行数据泄露事件和维塔利克的评论中我们能得到的最大启示是:隐私泄露很少来自用户所恐惧的技术,而是来自用户所信任的系统。
如果 Web3 要实现所有权、自主权和开放系统的承诺,那么隐私必须从一种偏好演变为一种标准。因为数字金融的未来不仅仅取决于透明度——
但要在必须公开的内容和应该保密的内容之间取得平衡。
阅读原文
但要在必须公开的内容和应该保密的内容之间取得平衡。